

WordPress 7.0.3 于 2026 年 8 月 6 日发布,集中修复 12 项核心安全问题,没有新增功能。修复涉及登录页、内容编辑、多站点注册、信息泄露、邮件确认和服务器端请求等入口。即使站点不开放投稿,也不能只因自己没有低权限作者账号就忽略这次更新。
今天维护站点,先确认新的升级目标
7.0.3 是这篇公告对应的历史补丁,不是今天的最新版本。2026 年 10 月 7 日核对官方版本归档时,最新发布版为 7.1.3,7.0 分支已有 7.0.7,均于 10 月 6 日发布。实际执行时仍应再次核对官方归档和站点后台可用版本。
若准备升级到最新主线,应先检查主题、插件、PHP 和业务流程的兼容性。暂时只能留在旧分支的站点,可以先安装该分支当前可用的安全维护版本,再安排迁移;不能把安全回移理解为旧分支与最新主线同等受支持。官方明确说明,只有最新版本受到积极支持。
作为历史范围参考,7.0.3 发布时,6.9 分支受 12 项中的 11 项影响,修复版为 6.9.6;6.8 至 5.8 分支各受 8 项影响,代表版本包括 6.8.7、6.7.6、6.6.6 和 5.8.14;5.7 至 4.7 分支各受 7 项影响,代表版本包括 5.7.16、4.9.30 和 4.7.34。4.6 及更早版本已不再接收安全更新。这些是当时的补丁记录,不应直接作为今天的更新目标。
把 12 项修复对应到站点入口
登录页:无需先登录,仍有利用条件
CVE-2026-64638 / GHSA-52p2-r8wf-jcrf 是登录页的预认证反射型 XSS。官方安全公告评级为 High,CVSS 4.0 分数为 8.9,并说明在特定条件下可能进一步导致 PHP 代码执行。
“预认证”指攻击者不需要先登录,不等于访问一次登录页就能接管默认站点。公告说明,进一步代码执行需要成功的社会工程诱导、受害者的明确交互,且部分条件不完全由攻击者控制。公开登录入口和潜在影响已足以让补丁成为高优先级事项,但不能把这些条件省略成无交互远程接管。
内容编辑:投稿者和作者账号也有风险
- Contributor 及以上权限相关的存储型 XSS,分别涉及 emoji 设置元素、Post Content 区块、Post Date 区块,以及用户量较大站点的快速编辑功能。
- Author 及以上权限相关的 CSS 注入,涉及安全 CSS 属性过滤被绕过。
开放投稿、客座作者和多人编辑站点,应把这些修复与实际账号权限一起看。临时外包、离职人员或长期不用的写入账号,更新后仍需清理或降权。
注册、信息与请求:核对对应功能
- Multisite 权限提升:在启用用户注册的多站点网络中,用户可能创建本不应获准创建的新站点。普通单站不符合这项漏洞的特定条件,但仍需处理其他适用修复。
- 三类信息泄露:Latest Comments 区块暴露密码保护文章的评论、文章 slug 被枚举,以及评论 Feed 泄露 notes。
- 邮件地址确认:确认流程存在绕过问题,应与账号及邮件相关流程一起检查。
- SSRF:URL 校验允许请求 link-local 地址段。服务器或网络内存在云元数据、管理接口等服务时,需要留意可访问范围。
更新流程:留好恢复入口,再检查实际结果
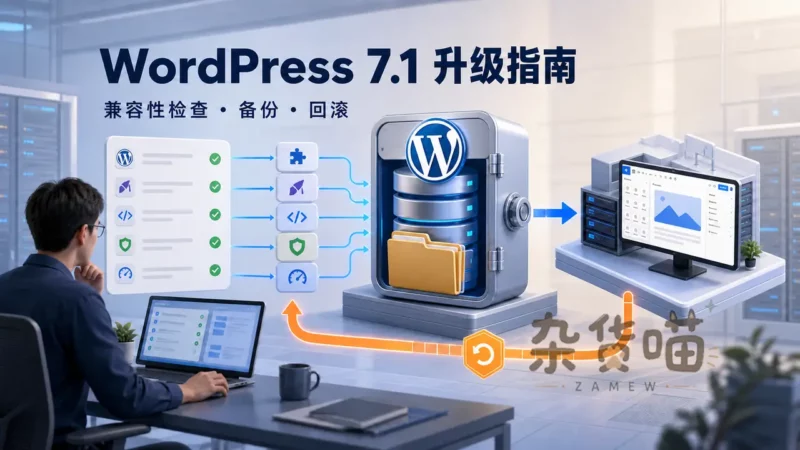
- 确认实例与版本。记录当前核心、主题、启用插件和 PHP 版本;使用命令行时,先确认自己位于正确站点目录。
- 备份数据库与文件。至少覆盖
wp-content、wp-config.php和服务器自定义配置。检查备份可访问、恢复入口可用;业务关键站点宜先在隔离测试副本上试更新。 - 从官方渠道安装目标版本。后台入口为“仪表盘 → 更新”。如使用 WP-CLI,应按已经确认的版本与分支选择命令。
- 回到站点确认更新结果。自动更新处于开启状态,并不证明安装成功;检查实际核心版本和数据库更新提示,再验证相关业务。
如果已经确认本次只安装当前分支的后续小版本,WP-CLI 支持以下方式。直接执行不带选项的 wp core update 会以最新版本为目标,不能把它当成固定留在原分支的命令。
wp core version
wp core update --minor
wp core version
需要精确指定已核对的版本时,可使用 wp core update --version=目标版本号,将占位文字替换为实际版本。若更新失败,检查文件权限、磁盘空间、计划任务和主机策略;安全产品拦截时,先查看日志和官方包来源。
更新后,检查站点确实依赖的功能
- 登录与权限:登录、退出、双因素认证、验证码及自定义登录流程。
- 编辑与媒体:区块编辑器、测试草稿保存、Post Content、Post Date、快速编辑和媒体上传。
- 前台访问:首页、文章、搜索、评论、表单及密码保护内容。
- 缓存与接口:检查并按需清理页面、对象或 CDN 缓存;依赖 REST API、Webhook、定时任务的站点检查对应请求和队列。
- 业务与日志:电商、会员、付费下载及多语言站点检查结账、注册、邮件、权限和语言切换;查看 PHP、服务器及安全产品日志中的致命错误、重复 5xx、登录或外部请求异常。
应按站点实际功能选择检查项;这份清单不表示上述功能都在 7.0.3 中改过代码。检查的目的,是发现核心更新与现有主题、插件、缓存或环境组合之间的问题。
补丁之外,账号和旧副本仍要维护
检查 Contributor、Author 与管理员账号是否仍有必要,高权限账号应使用独立强密码和双因素认证。还应复查“任何人都可以注册”、新用户默认角色,以及 Multisite 的用户注册和建站策略。
公网可访问的测试站、旧域名、临时演示站和恢复副本也需要更新。备份、自动更新和失败通知应以实际运行结果为准;核心补丁不会自动修复主题、插件或服务器环境中的其他缺陷。
公告、版本归档与命令说明
本文于 2026 年 10 月 7 日核对官方发布说明、HelpHub、核心版本归档与 WP-CLI 文档。12 项漏洞及历史回移范围按 7.0.3 公告整理;主机推送时间、扩展兼容性和某个站点是否已遭入侵,不能仅凭这份公告判断。
- WordPress 7.0.3 发布说明:
https://wordpress.org/news/2026/08/wordpress-7-0-3-release/ - 7.0.3 HelpHub 与历史分支范围:
https://wordpress.org/documentation/wordpress-version/version-7-0-3/ - 登录页漏洞安全公告:
https://github.com/WordPress/wordpress-develop/security/advisories/GHSA-52p2-r8wf-jcrf - WordPress 官方版本归档:
https://wordpress.org/download/releases/ - WP-CLI core update 参数:
https://developer.wordpress.org/cli/commands/core/update/
暂无评论内容